Логирование событий
Пункт меню "Лог изменений". Логирование (регистрация) событий. Интеграция с SIEM-системами
Подсистема регистрации событий
На текущий момент в Зодиак.АйТиЭм представлены два дополняющих друг друга механизма механизма, обеспечивающих регистрацию и хранение действий и событий.
Логирование событий в файлы и\или в Syslog и прямая (средствами приложения) интеграция с SIEM-системами по протоколу syslog.
Пример секции которая отвечает за конфигурацию в /var/zodiac/administration-server/administration.ini:
[Audit]
LogFileOn = true
LogFile = "/var/zodiac/administration-server/audit/audit.log"
LogFilesLimit = 300

SyslogOn = true
SyslogPath = "127.0.0.1:514"
SyslogTransport = Udp

#необязательный доп. параметр для настройки формата Syslog
#SyslogHeaderType=Rfc5424v1
#SyslogHeaderType = Rfc3164
В зависимости от используемой SIEM системы можно настроить её работу с Syslog или файлами.
Более распространена связка Syslog-SIEM система.
Для работы через Syslog следует:
настроить сервер\службу Syslog (или сервера Syslog-а)Настроить сервера Zodiac administration на запись логирования в Syslog - секция [Audit] ключи SyslogOn, SyslogPath, SyslogTransport, SyslogHeaderTypeНастроить работу SIEM системы с Syslog сервером\службой
Пример логирования:
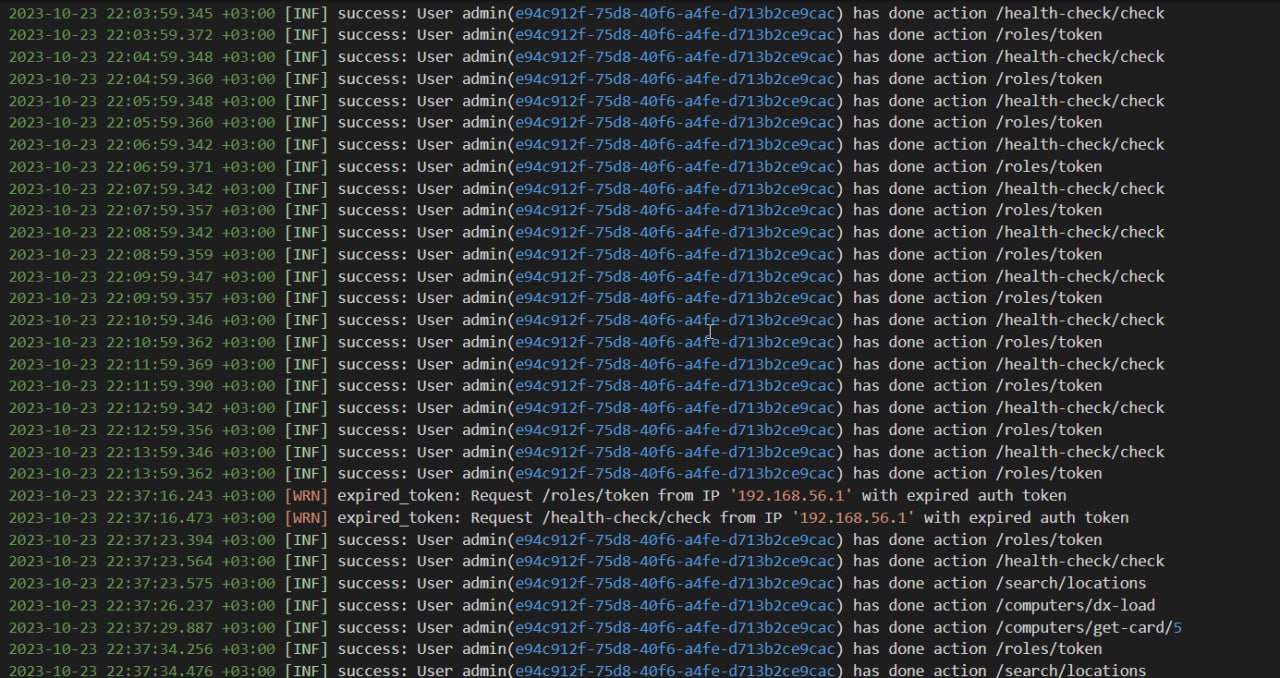
"Лог изменений" системы в веб интерфейсе администратора
В зависимости от режима (категории объектов) с которыми работает пользователь подсистема регистрации событий фиксирует следующие события при действиях пользователей системы:
Ассоциации:
- Создание ассоциации
- Удаление ассоциации
- Переименование ассоциации
- Перемещение ассоциации
- Изменение ассоциации
Версии агента:
- Публикация всех версий агента
- Публикация версии агента
- Загрузка версий агента
- Удаление версии агента
Выборки:
- Создание директории выборок
- Удаление директории или выборки
- Переименование директории или выборки
- Перемещение директории или выборки
- Сохранение выборки
Границы:
- Включение или отключение границы
- Переименование границы
- Удаление границы
- Создание скрипта границы
- Изменение скрипта границы
Группы:
- Создание директории или группы
- Удаление директории или группы
- Переименование директории или группы
- Перемещение директории или группы
- Изменение группы
- Сохранение авто-группы
- Изменение групп
- Обновление авто-группы
- Обновление авто-групп в директории
Директивы:
- Создание директории директив
- Удаление директории или директивы
- Переименование директории или директивы
- Перемещение директории или директивы
- Сохранение директивы
- Удаление элемента директивы
- Включение или отключение элемента директивы
Каталог ПО:
- Изменение конфигурации
- Очистка каталога
Компьютеры:
- Удаление компьютера
Отчеты ПО:
- Создание директории
- Удаление директории или отчёта
- Переименование директории или отчёта
- Перемещение директории или отчёта
- Создание отчета
- Изменение отчета
- Клонирование отчёта
Пакеты:
- Создание директории пакетов
- Удаление директории или пакета
- Переименование директории или пакета
- Перемещение директории или пакета
- Начало загрузки пакета
- Отмена загрузки пакета
- Сохранение пакета
Планировщик задач:
- Создание директории
- Удаление директории или запланированной задачи
- Переименование директории или запланированной задачи
- Перемещение директории или запланированной задачи
- Включение или отключение запланированной задачи
- Создание запланированной задачи
- Изменение запланированной задачи
Подключения:
- Создание директории или подключения
- Удаление директории или подключения
- Переименование директории или подключения
- Перемещение директории или подключения
- Сохранение подключения
- Подключение к удалённой машине
Представления:
- Создание директории представлений
- Удаление директории или представления
- Переименование директории или представления
- Перемещение директории или представления
- Создание представления
- Изменение представления
- Клонирование представления
Роли:
- Экспорт ролей
- Импорт ролей
- Включение или отключение роли
- Переименование роли
- Удаление роли
- Сохранение роли
Соседние устройства:
- Удаление соседнего устройства
- Удаление соседних устройств детектора
- Удаление всех устройств
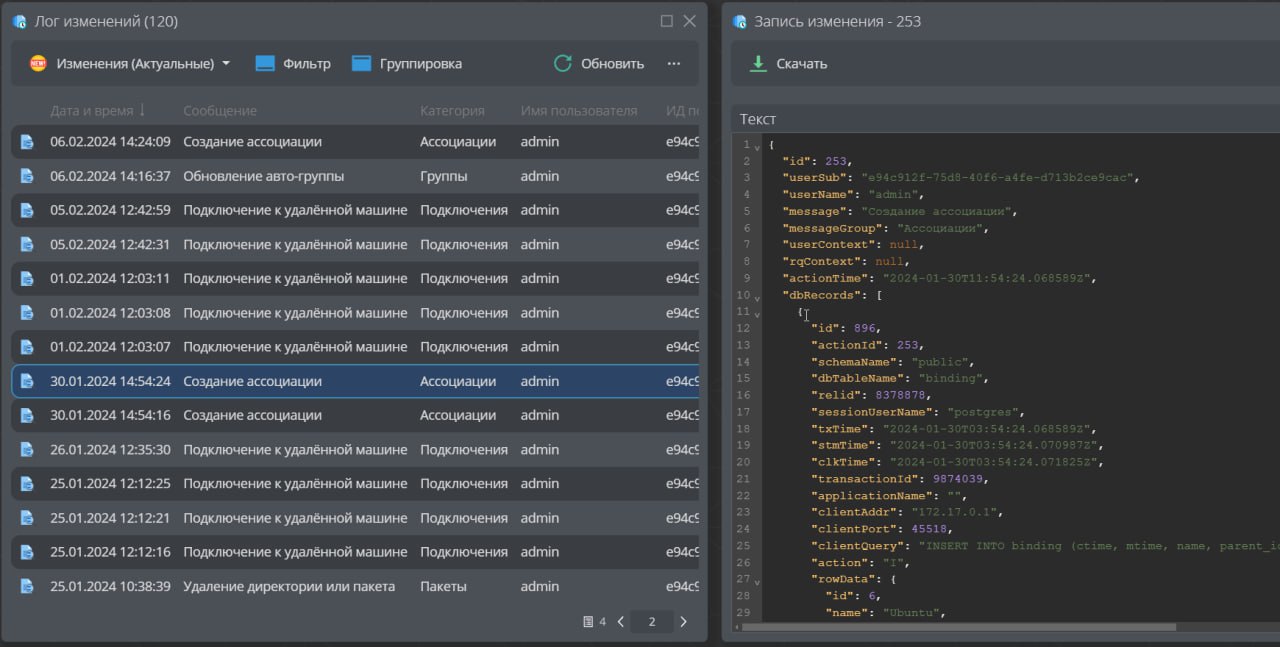
Подсистема регистрации событий фиксирует следующие события при действиях изменяющих БД системы
INSERT, UPDATE, DELETE строк таблиц для которых включён аудит
Пример записи событий из пункта меню "Лог изменений" системы: